ISO 9001:2026: por que riscos e oportunidades agora são tratados separadamente
A ISO 9001:2026 separou riscos e oportunidades em dois requisitos, com réguas diferentes. Entenda o que muda na sua matriz e o que a norma não exige.
PorHenrique Lind— sócio-fundador · auditor líder em quatro normas
Abra a matriz de riscos e oportunidades da sua empresa e olhe para a coluna das oportunidades. Se você encontrar frases como "melhorar a satisfação do cliente" ou "aumentar a produtividade", avaliadas com probabilidade e severidade, e nenhuma delas virou ação no último ano, a sua empresa está no grupo mais comum.
E o problema não está em quem preencheu. Está no instrumento: ele foi feito para risco, e a oportunidade entrou ali como passageira. É exatamente isso que a ISO 9001:2026 decidiu corrigir.
O que mudou no texto da norma
Na ISO 9001:2015, riscos e oportunidades eram tratados juntos, num único bloco de requisitos da subcláusula 6.1. Na edição 2026, a subcláusula ganhou três partes:
Requisito | O que trata |
|---|---|
6.1.1 | determinar os riscos e as oportunidades, a partir do contexto (4.1) e das partes interessadas (4.2) |
6.1.2 | ações para abordar riscos |
6.1.3 | ações para abordar oportunidades |
A separação não é um detalhe de diagramação. Ela está entre as mudanças que a própria revisão declara oficialmente, ao lado da cultura da qualidade e do reforço no planejamento de mudanças. E o Anexo A da norma deixa o motivo claro: riscos e oportunidades são coisas distintas, e podem ser determinados e tratados por processos separados.
Por que separar: oportunidade não é risco positivo
A definição consagrada de risco, usada na gestão de riscos corporativa, é neutra: risco é o efeito da incerteza, e esse efeito pode ser positivo ou negativo. É uma definição sólida e continua válida.
O problema aparece quando ela é levada, sem ajuste, para a matriz do sistema de gestão. Se risco pode ser positivo, a oportunidade vira "risco positivo", e passa a ser avaliada com a mesma escala do risco. Aí surgem a oportunidade de automatizar uma linha com "severidade 4" ou a de abrir um canal digital com "probabilidade 3": números que ninguém sabe interpretar.
Na prática, há quatro bons motivos para separar:
- Quem usa o sistema entende risco como perigo, dano, consequência negativa. Forçar a palavra a carregar dois sentidos opostos contraria o uso de quem preenche a matriz todos os dias.
- O acoplamento era de forma, não de conteúdo. Risco e oportunidade entraram juntos porque esse texto era comum a todas as normas de sistema de gestão.
- As organizações entendem bem o risco e aplicam mal a oportunidade. Tratar os dois juntos esconde o mais fraco.
- A oportunidade vem de outra fonte. Ela olha para a frente e depende da capacidade e do conhecimento da organização, por isso precisa de outro processo para ser encontrada.
Separar, porém, não é isolar. Reduzir um risco às vezes gera uma oportunidade, e perseguir uma oportunidade quase sempre cria riscos. A própria norma, entre as ações possíveis para um risco (nota de 6.1.2), inclui assumir o risco para perseguir uma oportunidade. É a ponte entre os dois requisitos, e é a opção que quase ninguém usa, embora seja a que mais aparece em decisão de negócio.
As duas réguas: a mudança mais útil, e a menos percebida
Os requisitos 6.1.2 e 6.1.3 têm a mesma estrutura: determinar, analisar, avaliar, planejar a ação, integrar a ação aos processos e avaliar a eficácia. A simetria é intencional: a norma está dizendo que oportunidade merece o mesmo rigor que risco.
A diferença está no fim de cada um. Elas terminam com réguas diferentes:
Risco (6.1.2) | Oportunidade (6.1.3) | |
|---|---|---|
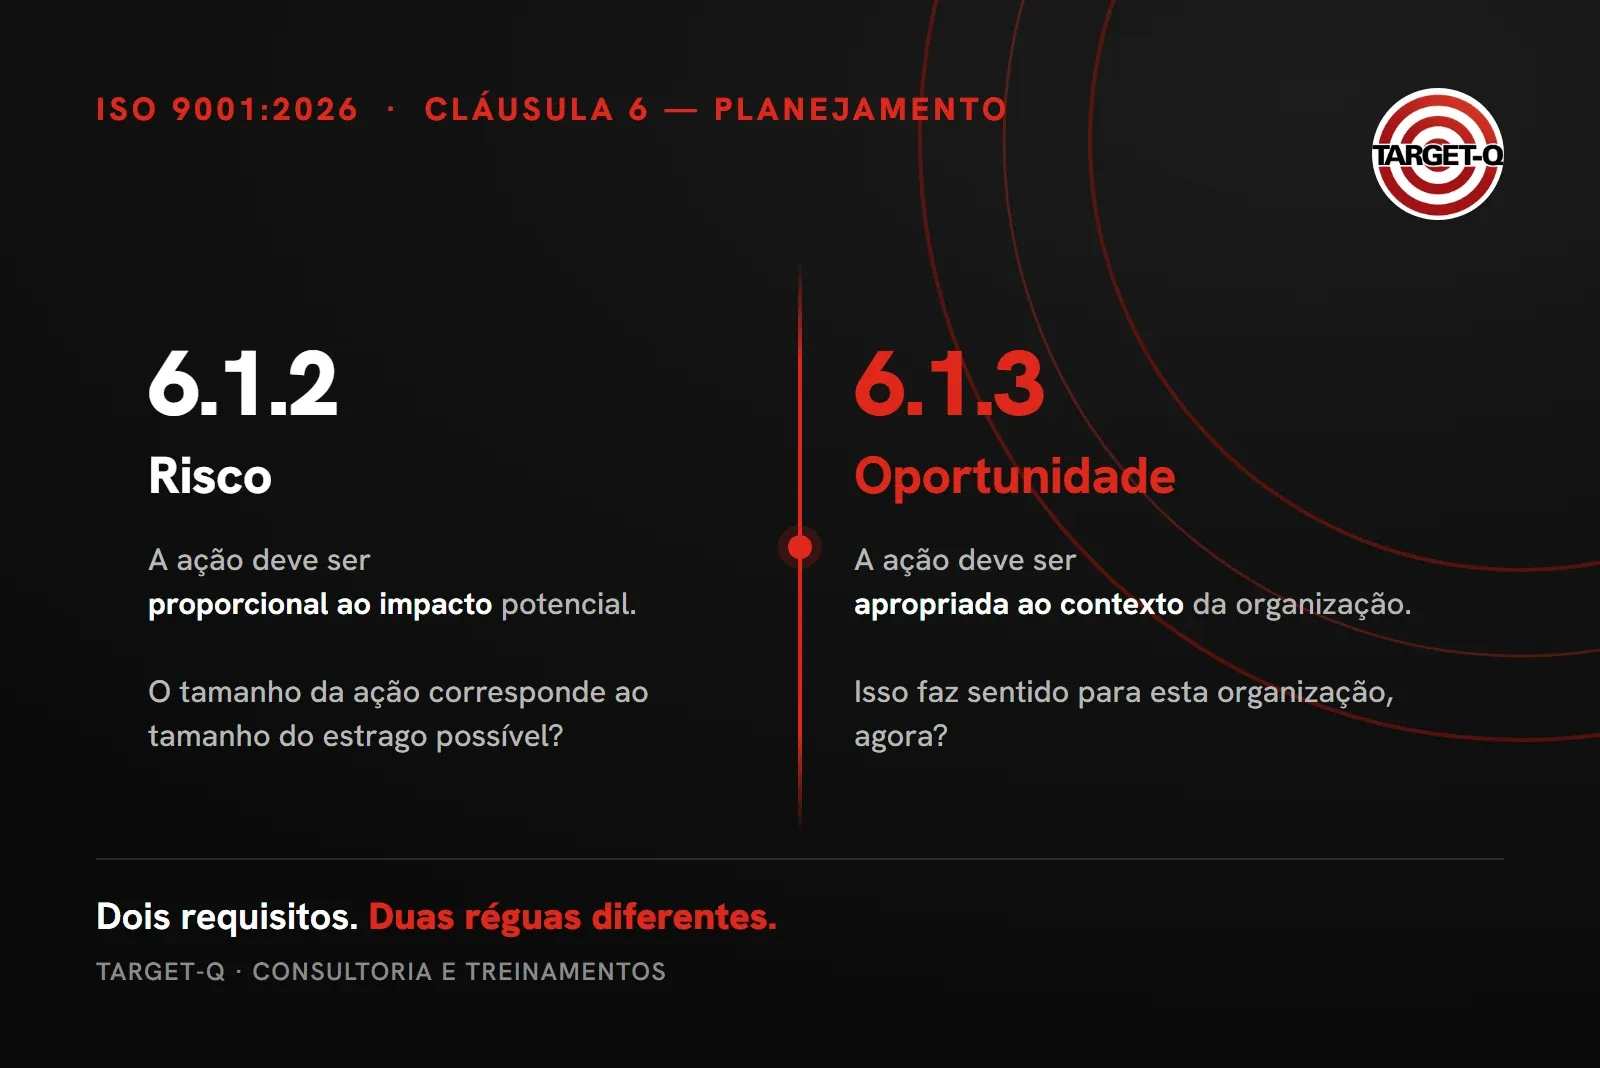
A régua | a ação deve ser proporcional ao impacto potencial do risco | a ação deve ser apropriada ao contexto da organização e apoiar os resultados desejados |
A pergunta | O tamanho da ação corresponde ao tamanho do estrago possível? | Isso faz sentido para esta organização, agora? |
O erro que evita | controle pesado para risco pequeno, e nenhum para risco grande | copiar a "melhor prática de mercado" de quem não tem condição de sustentá-la |
👉 Uma oportunidade excelente para outra empresa pode ser inadequada para a sua. A automação que dá retorno numa fábrica de alto volume pode não se pagar numa de baixo volume e muita variedade. O aplicativo de atendimento que serve a uma rede com milhares de clientes pode ser peso morto numa empresa com trinta. Uma matriz de dois eixos mede proporção, mas não responde, sozinha, se a oportunidade cabe no seu contexto.
Oportunidade é circunstância, não ideia de melhoria
Esta é a armadilha de interpretação mais comum. Na norma, oportunidade é a circunstância que torna possível um efeito benéfico sobre o desempenho do sistema. É algo que existe no mercado, na tecnologia, na regulação ou dentro da própria organização. A ideia vem depois, como ação.
A prova está na própria 6.1.1. Ela lista para que servem os riscos e oportunidades determinados, e alcançar a melhoria contínua e aumentar efeitos desejáveis aparecem como itens separados. Se fossem a mesma coisa, a norma não precisaria dos dois.
Melhoria contínua | Oportunidade | |
|---|---|---|
Olha para | trás: dados de monitoramento, medição e análise crítica | a frente: mercado, tecnologia, regulação |
Atua sobre | o que já existe (cláusula 10) | o que pode ainda não existir: produto, parceria, prática |
Exemplo | reduzir o refugo de uma linha que já roda | o cliente que passou a aceitar resina reciclada |
Toda oportunidade bem aproveitada pode virar melhoria, mas nem toda melhoria nasce de uma oportunidade. A maioria vem só de medir e refinar o que já existe.
De onde vêm as oportunidades
O problema raramente é falta de fonte. É falta de leitura. As oportunidades estão em quatro lugares que a organização já conhece:
- O contexto (4.1), sobretudo as condições positivas, que a maioria das matrizes ignora.
- As partes interessadas (4.2), com necessidades em mudança de clientes e de outras partes.
- A capacidade interna subutilizada: aptidão, capacidade instalada e competência que hoje não são aproveitadas.
- Os dados do próprio sistema: muitas vezes a oportunidade está num indicador que vem melhorando há meses sem que ninguém tenha perguntado por quê.
E fique atento a um ponto: requisito regulatório novo costuma ser lido só como risco. Para quem se antecipa, ele também pode ser oportunidade, porque a lei que obriga o concorrente a mudar abre espaço para quem já está pronto.
O que a norma NÃO exige (e o que exige e costuma faltar)
Boa parte da burocracia dos sistemas de gestão nasce de requisitos imaginados. Na subcláusula 6.1, a ISO 9001:2026 não exige:
- processo formal e documentado de gestão de riscos, porque pensamento baseado em risco não implica abordagem formal (a ISO 31000 é uma escolha possível, não uma obrigação);
- matriz de probabilidade e impacto, que é ferramenta consagrada e útil, mas não é requisito;
- registro em formato específico, embora, na prática, quase toda organização registre, porque sem registro fica difícil demonstrar o que foi feito;
- um risco para cada processo: a norma pede que se abordem os riscos que precisam ser abordados, e não que se preencha uma linha por obrigação.
Porém, existe algo que sempre falamos: o importante é obter o máximo resultado possível da aplicação de um requisito — e isso passa por entender qual é o real objetivo de ele constar na norma, bem como fazer uma avaliação de risco sobre a sua aplicação. O que quero dizer é o seguinte: o fato de a norma não exigir algo não quer dizer que não se possa aplicar um método que conduza a resultados melhores.
⚠️ O que ela exige, e é justamente o que fica de fora: planejar como integrar as ações aos processos e como avaliar a eficácia dessas ações, tanto para riscos quanto para oportunidades. Uma planilha paralela que ninguém revisita não atende a nenhum dos dois.
O teste de cinco minutos
Pegue a matriz da sua organização e responda a quatro perguntas:
# | Pergunta | O que a resposta revela |
|---|---|---|
1 | As oportunidades estão na mesma linha dos riscos, como "o outro lado"? | se a matriz trata oportunidade como risco positivo |
2 | As oportunidades são avaliadas com a mesma escala do risco? | se alguém está dando "severidade" a uma oportunidade |
3 | Quantas descrevem uma circunstância concreta, e não uma frase genérica? | se a coluna existe só por obrigação |
4 | Quantas viraram ação no último ano? | se a oportunidade serve para decidir |
O resultado mais comum é sim, sim, quase nenhuma, nenhuma. Não é falha de quem preencheu, e sim do instrumento, que não foi feito para oportunidade. Se a sua empresa tem mais de uma norma, faça o teste em todas as matrizes: é comum que cada uma trate oportunidade de um jeito.
E se você quiser o retrato do sistema inteiro, não só da matriz
O teste acima olha para um requisito. O autodiagnóstico gratuito da Target-Q olha para o sistema de gestão completo: em cerca de 12 minutos, você recebe o percentual de adequação, as maiores lacunas ponderadas pelo peso de cada requisito e uma estimativa do esforço interno até a certificação. O relatório chega no seu e-mail.
E se a empresa tem mais de uma norma certificada?
Nem todas as normas escrevem igual. A ISO 45001:2018, por exemplo, já separava a avaliação de riscos e a de oportunidades em requisitos próprios. A ISO 9001:2026 não inventou a ideia: formalizou-a para a qualidade. Outras normas de sistema de gestão seguem tratando os dois temas no mesmo bloco.
Faz sentido separar em todas? Sim, e por um motivo simples: nenhuma norma proíbe tratar risco e oportunidade em processos distintos. Todas pedem que a organização determine os dois e planeje ações para os dois. Separar é uma forma de fazer isso melhor, não de fazer outra coisa.
🎯 É assim que a Target-Q faz, e é o que sugerimos aos nossos clientes, sem que seja exigência de norma: dois fluxos, um para risco e outro para oportunidade, com uma análise por atividade do processo, e não uma matriz para cada norma. Na matriz que aplicamos, o risco é avaliado por probabilidade × severidade e a oportunidade por investimento × resultado. São contas diferentes para coisas diferentes. Trabalhamos assim desde 2022, antes de a nova ISO 9001 formalizar a separação.
O cuidado é não confundir separar com multiplicar. Numa fábrica com 9001, 14001 e 45001, a mesma troca de molde aparece uma vez, com as dimensões de qualidade, ambiente e segurança. Não são três planilhas.
O prazo de transição é da empresa, não da equipe
A certificação tem um período de transição para migrar para a edição nova, mas ele vale para a empresa, não para quem vai conduzir a mudança. Quem vai refazer a matriz, separar os fluxos e auditar o sistema antes do organismo certificador chegar precisa dominar a edição nova antes disso. Deixar a capacitação para perto do prazo significa transicionar o sistema com uma equipe que ainda pensa na edição anterior.
Da leitura da norma à aplicação
Separar riscos de oportunidades é simples de enunciar e trabalhoso de aplicar. Exige rever o instrumento, as perguntas que a equipe faz e o lugar onde as ações vivem dentro dos processos. É o tipo de mudança que não se resolve trocando o cabeçalho da planilha.
É por isso que o treinamento de Interpretação da ISO 9001:2026 percorre a subcláusula 6.1 com esse olhar, junto com as demais mudanças da edição. São 11 módulos, do vocabulário à Melhoria, com Estudo de Caso Aplicado ao fim de cada módulo técnico. Nossos instrutores viveram o chão de fábrica e os sistemas de gestão muito antes de ensinar: sabemos executar os requisitos normativos e auditá-los.
A Target-Q desenvolve pessoas para que elas desenvolvam empresas. Do diagnóstico à conquista, você não estará sozinho.
Próximo passo
Para você: conheça o curso **Interpretação da ISO 9001:2026** — em pré-lançamento, com condição especial para quem entra na lista.
Para a sua equipe: conheça os **Planos para Empresas da EAD Target-Q**, com trilhas por créditos.
Perguntas frequentes
O que mudou em riscos e oportunidades na ISO 9001:2026? A subcláusula 6.1 foi dividida em três partes: 6.1.1 (determinar riscos e oportunidades), 6.1.2 (ações para riscos) e 6.1.3 (ações para oportunidades). Riscos e oportunidades passam a ser tratados como coisas distintas, cada um com sua própria régua de decisão.
Qual é a diferença entre as ações para riscos e para oportunidades? Para riscos, a ação deve ser proporcional ao impacto potencial. Para oportunidades, deve ser apropriada ao contexto da organização e apoiar os resultados desejados. Uma mede tamanho; a outra mede aderência.
A ISO 9001:2026 exige matriz de riscos? Não. A norma não exige matriz de probabilidade e impacto, nem processo formal documentado de gestão de riscos. Exige que as ações sejam integradas aos processos e que a eficácia delas seja avaliada.
Oportunidade é o mesmo que oportunidade de melhoria? Não. Oportunidade é uma circunstância, no mercado, na tecnologia, na regulação ou na própria organização, que torna possível um resultado melhor. Melhoria contínua atua sobre o que já existe, a partir dos dados do sistema. A própria 6.1.1 lista as duas finalidades separadamente.